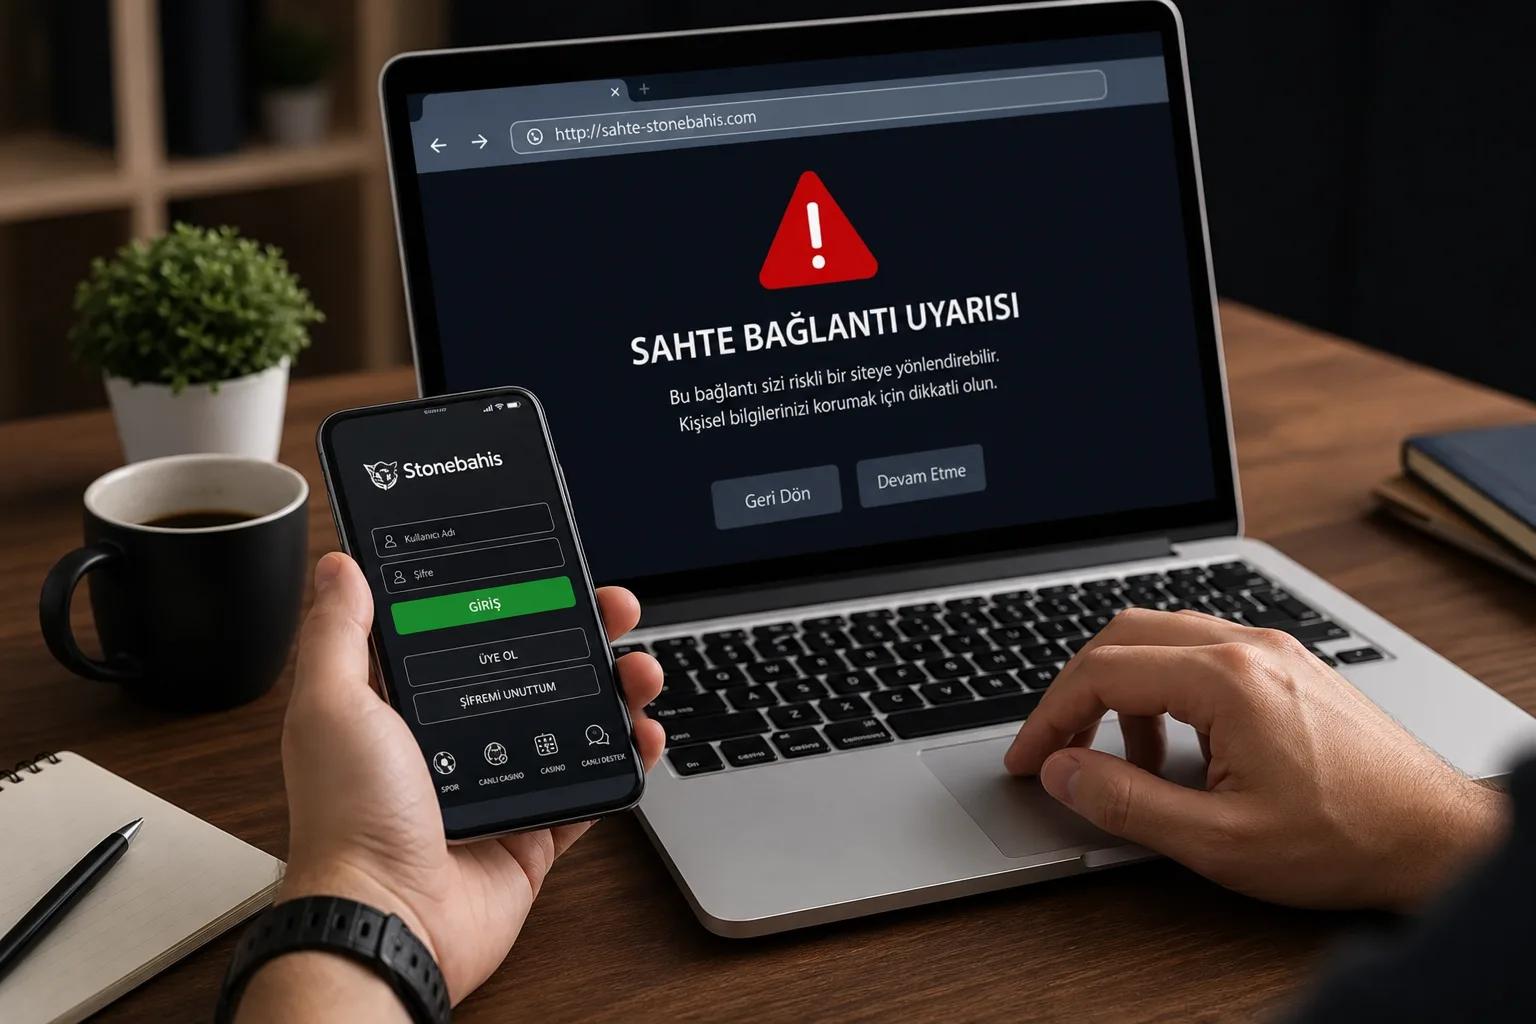
Stonebahis sahte bağlantı riskleri, kullanıcıların gerçek siteye ulaştığını düşünerek tıkladığı sahte adreslerin yol açtığı güvenlik, dolandırıcılık ve veri kaybı tehlikelerinin bütünüdür. Ekranda tanıdık bir logo, benzer bir renk paleti ve aceleci bir “giriş yap” çağrısı belirdiğinde, parmaklarınız imleci kaydırmadan önce durup düşünmez; çünkü sahte bağlantılar tam olarak bu refleksi hedefler. Adres çubuğundaki tek harflik sapmalar, kısaltılmış linkler, sosyal medya yorumlarına bırakılan davetler ve sahte bildirimler, kullanıcıyı gerçek platformdan koparıp bilinmeyen bir sunucuya yönlendirir. Bu tür tuzaklar yalnızca hesap bilgilerini değil, cihazdaki diğer uygulamaları, kayıtlı kart bilgilerini ve kişisel yazışmaları da hedef alır. Stonebahis sahte bağlantı riskleri bu nedenle yalnızca bir “yanlış tıklama” sorunu değil, zincirleme bir güven ihlali olarak değerlendirilmelidir.
Bu içerikte Stonebahis sahte bağlantı risklerinin nasıl ortaya çıktığını, hangi sinyallerle fark edilebileceğini, kullanıcı hesapları ve cihaz güvenliği üzerindeki olası etkilerini ve korunma yollarını adım adım ele alacağız. Gerçek adres ile sahte adres arasındaki ayrımı netleştiren kontrol listeleri, şüpheli bir bağlantıya tıklandığında atılması gereken adımlar ve editoryal doğrulama yaklaşımı da metnin devamında yer alacak. Amacımız panik yaratmak değil; okurun kendi tarama alışkanlıklarını daha dikkatli hale getirmesini sağlamak.
Sahte Bağlantıların Teknik İşleyişi ve Görsel Tuzaklar
Sahte bağlantıların çoğu, kullanıcının gözüne tanıdık gelen bir arayüzü taklit ederek çalışır. Arka planda ise alan adı (domain) kaydı, yönlendirme zinciri ve sahte giriş formu birbirine bağlanır. Kullanıcı formu doldurduğunda veriler gerçek sunucuya değil, saldırganın kontrolündeki bir toplama noktasına iletilir. Bu nedenle Stonebahis sahte bağlantı riskleri değerlendirilirken yalnızca sayfanın görünümüne değil, adres çubuğundaki yapıya, sertifika bilgisine ve yönlendirme davranışına bakmak gerekir. Kısa linkler, QR kodlar ve e-posta içi butonlar bu zincirin en sık kullanılan görsel araçlarıdır.
Görsel tuzakların en tehlikelisi, gerçek siteyle neredeyse birebir aynı olan arayüzlerdir. Renk tonu, yazı tipi, menü sıralaması ve hatta hata mesajları kopyalanır; kullanıcı “yanlış şifre” uyarısı aldığında ikinci kez denemeye teşvik edilir. Bu sırada ilk denemede girilen bilgiler çoktan kaydedilmiştir. Stonebahis sahte bağlantı riskleri kapsamında bu senaryo, yalnızca hesap ele geçirme değil, aynı şifrenin kullanıldığı diğer platformlara da yayılan bir kimlik avı dalgasına dönüşebilir. Bu yüzden her giriş denemesinden önce adresin birebir doğrulanması gerekir.
- Adres çubuğunda harf değişimi, fazladan tire veya farklı uzantı olup olmadığını kontrol edin.
- Kısaltılmış linklerin nereye gittiğini önizleme araçlarıyla görün.
- QR kodları yalnızca güvenilir kaynaktan geldiğinde okutun.
- Tarayıcı sertifika uyarısı veriyorsa sayfayı hemen kapatın.
Kimlik Avı ve Sosyal Mühendislik Yöntemleri
Sahte bağlantıların yayılmasında en etkili kanal, insan duygularıdır. “Hesabınız askıya alınacak”, “Ödül kazandınız”, “Son 10 dakika” gibi ifadeler kullanıcıyı hızlı karar vermeye iter. Stonebahis sahte bağlantı riskleri bu noktada sosyal mühendislikle birleşir; saldırgan, teknik açığı değil kullanıcının dikkatsizliğini hedefler. Sosyal medya yorumları, sahte destek hesapları ve taklit edilmiş bildirim e-postaları bu baskının en yaygın araçlarıdır. Kullanıcı linke tıkladığında artık teknik kontrol değil, psikolojik baskı devreye girmiştir.
Bu yöntemlerin ortak özelliği, kullanıcıyı yalnız bırakmamasıdır. Sahte sayfa, canlı destek penceresi, sayaç veya “işlem doğrulama” adımıyla kullanıcıyı ekranda tutar. Böylece hem kişisel bilgiler hem de doğrulama kodları toplanır. Stonebahis sahte bağlantı riskleri değerlendirmesinde bu aşama kritiktir; çünkü tek seferlik bir tıklama, saatler süren bir veri toplama sürecine dönüşebilir. Şüpheli bir sayfada geçirilen her saniye, saldırganın elini güçlendirir.
Hesap ve Cihaz Güvenliğine Etkileri
Sahte bir bağlantı üzerinden girilen bilgiler yalnızca o platformu etkilemez. Aynı e-posta ve şifre kombinasyonu başka hizmetlerde de kullanılıyorsa, saldırgan bu bilgileri deneyerek zincirleme erişim sağlar. Stonebahis sahte bağlantı riskleri bu yönüyle yalnızca tek bir hesabın değil, dijital kimliğin tamamının tehdit edilmesi anlamına gelir. Cihaza indirilen sahte uygulamalar ise arka planda çalışarak bildirimleri okuyabilir, ekran görüntüsü alabilir veya klavye girişlerini izleyebilir. Bu nedenle etki alanı, ilk tıklamadan çok daha geniştir.
Finansal kayıplar da bu zincirin bir parçasıdır. Kayıtlı kart bilgileri, doğrulama kodları ve işlem geçmişi ele geçirildiğinde kullanıcı farkına varmadan yetkisiz işlemlerle karşılaşabilir. Stonebahis sahte bağlantı riskleri kapsamında en sık bildirilen sonuçlar; hesap kilitleme, kimlik doğrulama kodlarının ele geçirilmesi ve cihazda istenmeyen yazılım bulaşmasıdır. Bu etkilerin geri döndürülmesi, önlenmesinden çok daha zahmetlidir.
- Farklı platformlarda aynı şifreyi kullanmayın.
- İki adımlı doğrulamayı uygulama tabanlı yöntemle açın.
- Şüpheli giriş sonrası tüm oturumları kapatın ve şifreyi değiştirin.
- Cihazı güncel bir güvenlik taramasından geçirin.
Gerçek Adres ile Sahte Adresi Ayırt Etme Yöntemleri
Gerçek adresi sahtesinden ayırmanın ilk adımı, adres çubuğunu okuma alışkanlığı kazanmaktır. Alan adı uzantısı, alt alan adı sıralaması ve tire kullanımı en belirgin sinyallerdir. Örneğin, tanıdık bir ismin önüne eklenen “giris”, “destek” veya “guvenli” gibi kelimeler çoğu zaman sahte yapıların işaretidir. Stonebahis sahte bağlantı riskleri değerlendirmesinde bu tür küçük farklar, büyük güvenlik ihlallerinin habercisi olabilir. Adresi elle yazmak, linke tıklamaktan her zaman daha güvenlidir.
İkinci yöntem, sayfanın teknik davranışını gözlemlemektir. Sahte sayfalar genellikle aşırı hızlı yüklenir, gereksiz yönlendirme yapar veya formu göndermeden önce ek doğrulama ister. Tarayıcı sertifika uyarısı, açılır pencereler ve otomatik indirme başlatma girişimleri de güçlü uyarı işaretleridir. Stonebahis sahte bağlantı riskleri yalnızca görsel değil davranışsal ipuçlarıyla da okunmalıdır; çünkü sahte yapılar taklit görüntüyü kolayca kopyalayabilir, ancak güvenlik sertifikası ve altyapı davranışını kopyalamakta zorlanır.
Korunma Stratejileri ve Bilinçli Kullanım Alışkanlıkları
Korunmanın temeli, gelen her bağlantıya şüpheyle yaklaşmaktır. E-posta, mesaj veya sosyal medya üzerinden gelen linkler doğrudan açılmamalı; adres elle yazılmalı veya güvenilir bir yer imi üzerinden erişilmelidir. Stonebahis sahte bağlantı riskleri karşısında en etkili kalkan, alışkanlıkların standart hale getirilmesidir. Şifre yöneticisi kullanmak, otomatik doldurmanın yalnızca doğru alan adında çalışmasını sağlar ve sahte formlara bilgi sızmasını engeller. Bu basit önlem, günlük kullanımda fark edilmeyen birçok riski ortadan kaldırır.
Cihaz ve tarayıcı güncellemeleri de bu stratejinin parçasıdır. Güncel bir tarayıcı, bilinen sahte adresleri engelleyebilir ve sertifika uyarılarını daha görünür hale getirir. Ayrıca, şüpheli bir bağlantıya tıklandığında yapılması gerekenler önceden planlanmalıdır: oturumları kapatmak, şifreleri değiştirmek, banka ve platformlara bilgi vermek. Stonebahis sahte bağlantı riskleri yalnızca teknik önlemlerle değil, düzenli farkındalık ve doğrulama alışkanlığıyla azaltılabilir.
Özet Tablo
| Başlık | Açıklama |
|---|---|
| Tanım | Gerçek siteyi taklit eden adresler üzerinden kullanıcı bilgilerinin toplanması. |
| Kapsam | Hesap bilgileri, cihaz güvenliği, finansal işlemler ve dijital kimlik. |
| Etkiler | Hesap ele geçirme, yetkisiz işlemler, istenmeyen yazılım bulaşması. |
| Pratik Noktalar | Adres doğrulama, iki adımlı doğrulama, güncel tarayıcı ve şifre yöneticisi kullanımı. |
Sıkça Sorulan Sorular
Sahte bağlantıya tıkladığımı nasıl anlarım?
Adres çubuğundaki alan adı farklıysa, sayfa beklenmedik şekilde yönlendiriyorsa veya tarayıcı sertifika uyarısı veriyorsa sahte bir bağlantı olabilir. Giriş yaptıktan sonra beklenmeyen bir hata mesajı almanız da uyarı işaretidir. Böyle bir durumda sayfayı kapatıp adresi elle yazmanız önerilir.
Bilgilerimi girdikten sonra ne yapmalıyım?
Öncelikle ilgili platformdaki şifrenizi değiştirin ve tüm oturumları kapatın. Aynı şifreyi kullandığınız diğer hesaplarda da değişiklik yapın. Şüpheli işlem fark ederseniz platformun resmi destek kanallarına başvurun.
Sahte bağlantılar yalnızca e-posta ile mi gelir?
Hayır; sosyal medya yorumları, kısa mesajlar, QR kodlar ve sahte bildirimler de yaygın kanallardır. Bu nedenle linkin geldiği kaynağa değil, adresin kendisine ve davranışına odaklanmak gerekir.
İki adımlı doğrulama yeterli mi?
İki adımlı doğrulama önemli bir koruma sağlar ancak tek başına yeterli değildir. Adres doğrulama, güncel yazılım ve dikkatli kullanım alışkanlıklarıyla birlikte uygulandığında etkisi artar.
Editoryal doğrulama
Bu içerik, Stonebahis sahte bağlantı riskleri konusunda genel farkındalık sağlamak amacıyla hazırlanmıştır. Metindeki bilgiler yayın tarihindeki genel güvenlik yaklaşımları ve kullanıcı deneyimleri temel alınarak gözden geçirilmiştir. Konuyla ilgili teknik ayrıntılar zaman içinde değişebileceğinden, güncel uygulamalar için ilgili platformların resmi bilgilendirmeleri esas alınmalıdır. Bu metin tıbbi tavsiye değildir; sağlıkla ilgili bir endişeniz varsa profesyonel bir sağlık hizmetine başvurun.
Kaynaklar
- Türkiye Cumhuriyeti Cumhurbaşkanlığı Dijital Dönüşüm Ofisi — Siber Güvenlik Rehberleri
- Kişisel Verileri Koruma Kurumu — Kişisel Verilerin Korunması Hakkında Bilgilendirme
- US-CERT / CISA — Avoiding Social Engineering and Phishing Attacks